


Bereit für die Prüfung durch deine IT.
Der RevPrime Data Hub verwaltet die Zugänge zu deinem CRM, deinen Werbekonten und Outbound-Tools. Der GTM Hub hält Pläne, Kampagnen, Decks und Dateien in einer eigenen Instanz für dein Unternehmen. Auf dieser Seite steht, wie beide Hubs deine Daten schützen, was sie speichern und was nicht, und was noch fehlt. Die Angaben stammen aus der Produktdokumentation des Data Hub und der Spezifikation des GTM Hub.
- AES-256-GCM für alle Zugangsdaten
- Hosting in Frankfurt
- 2FA Pflicht für Admins
- Jeder Tool-Aufruf protokolliert
- Keine Kopie deiner Daten
- Zugang nur per Einladung
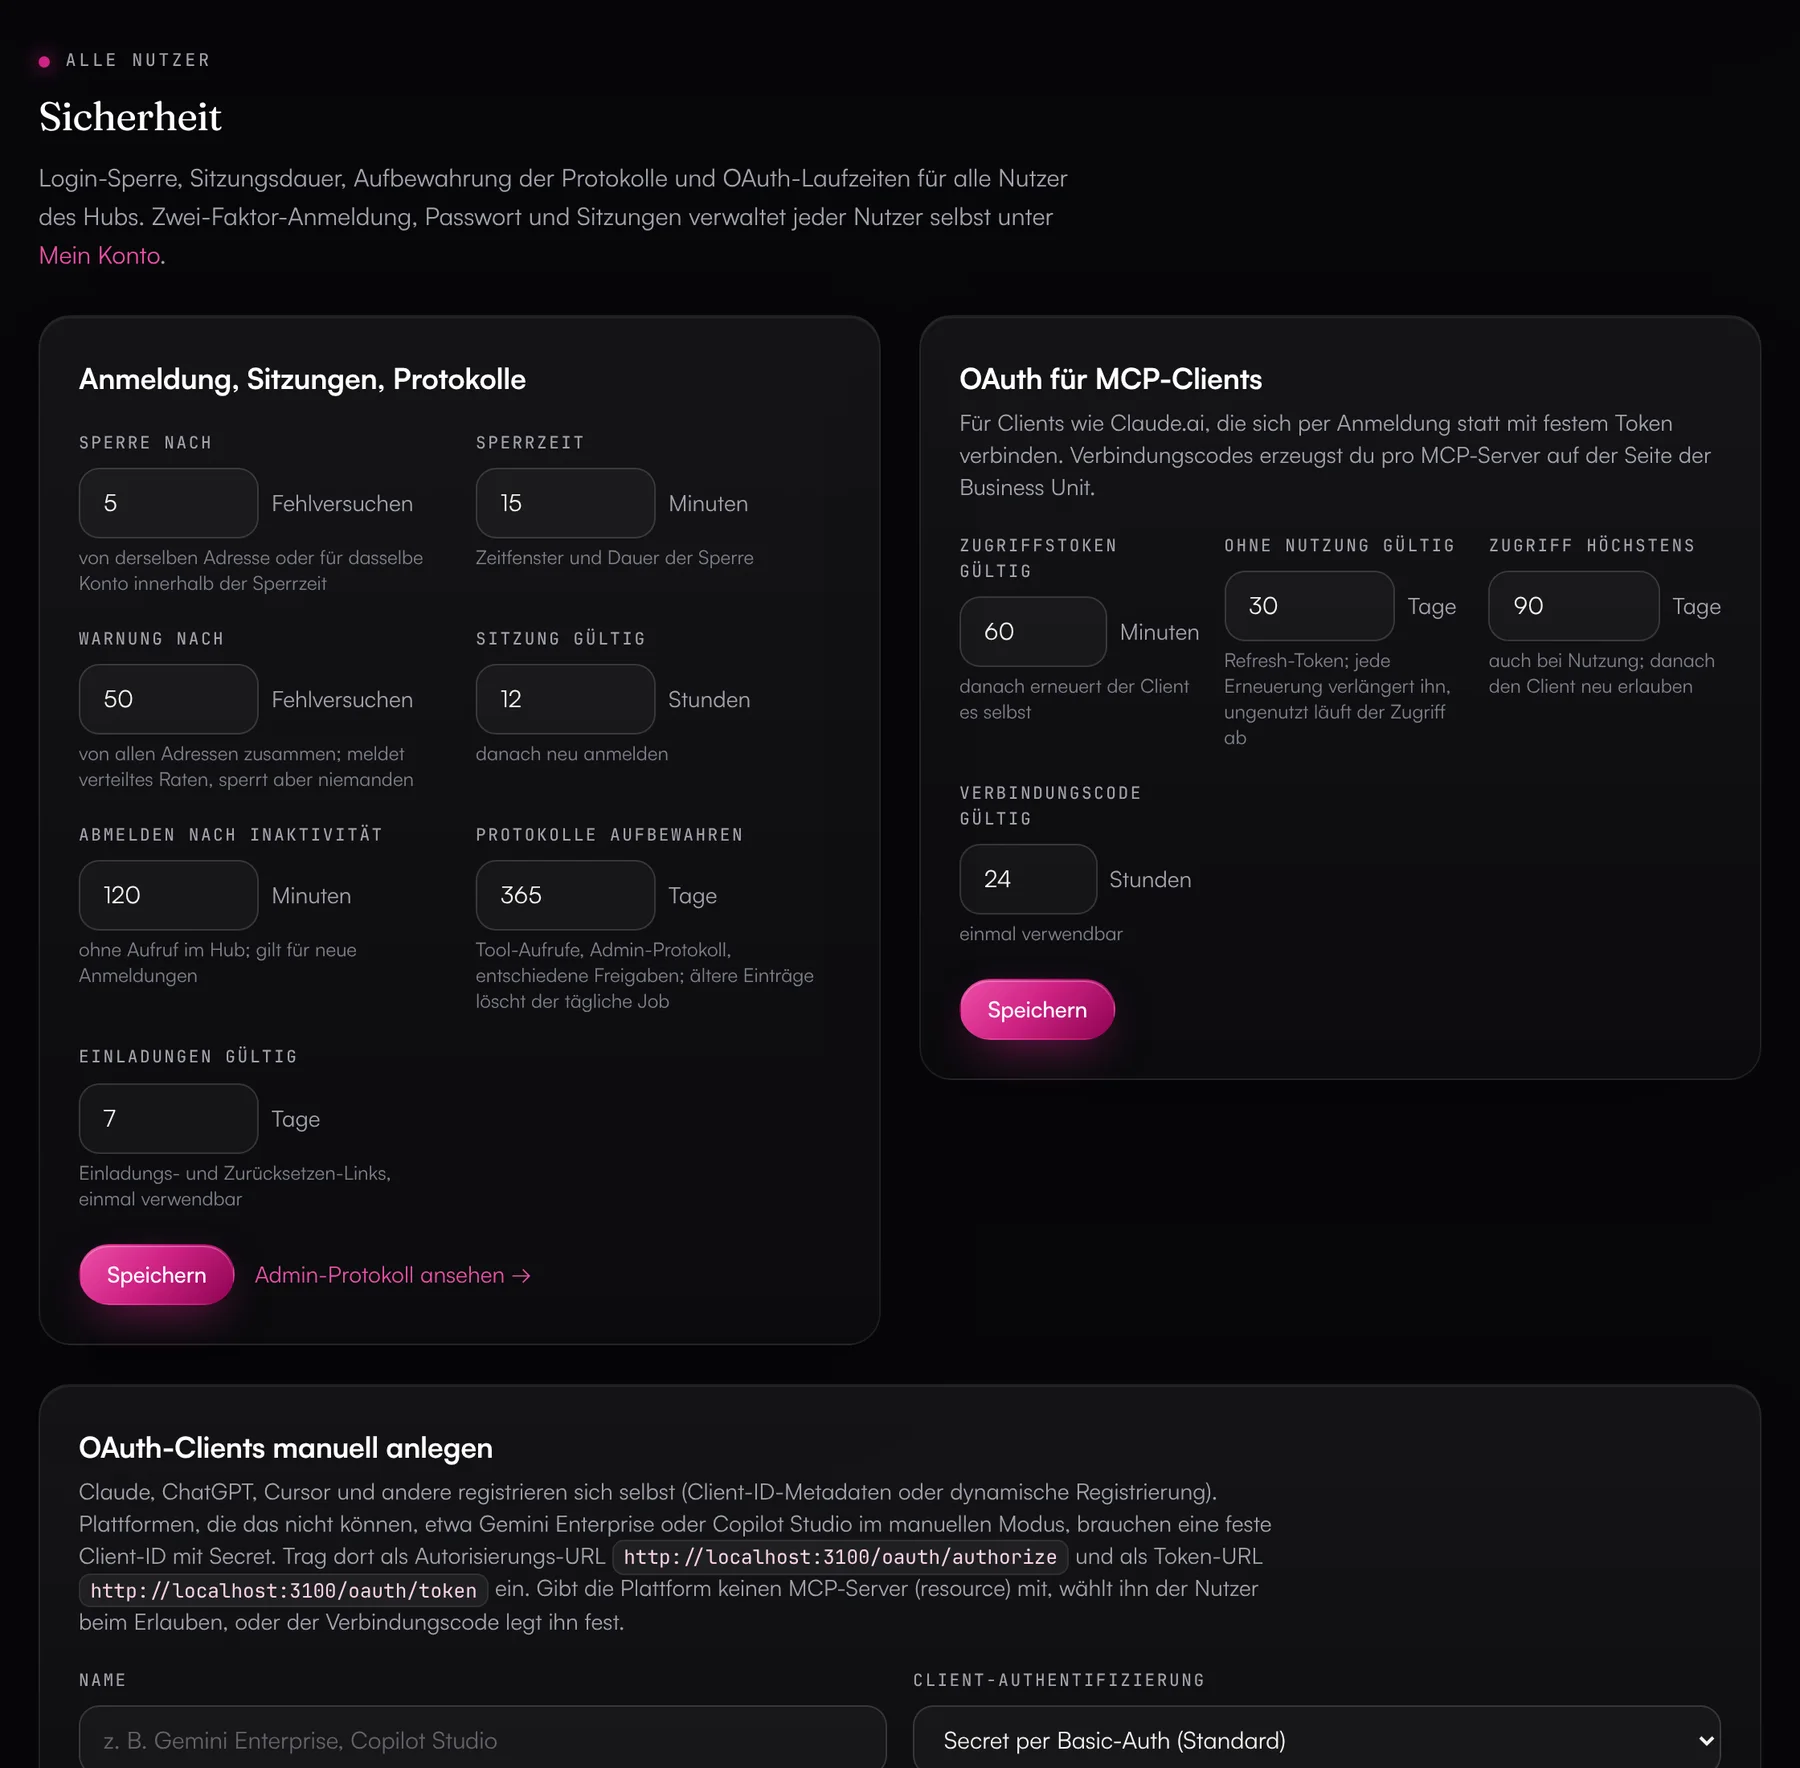
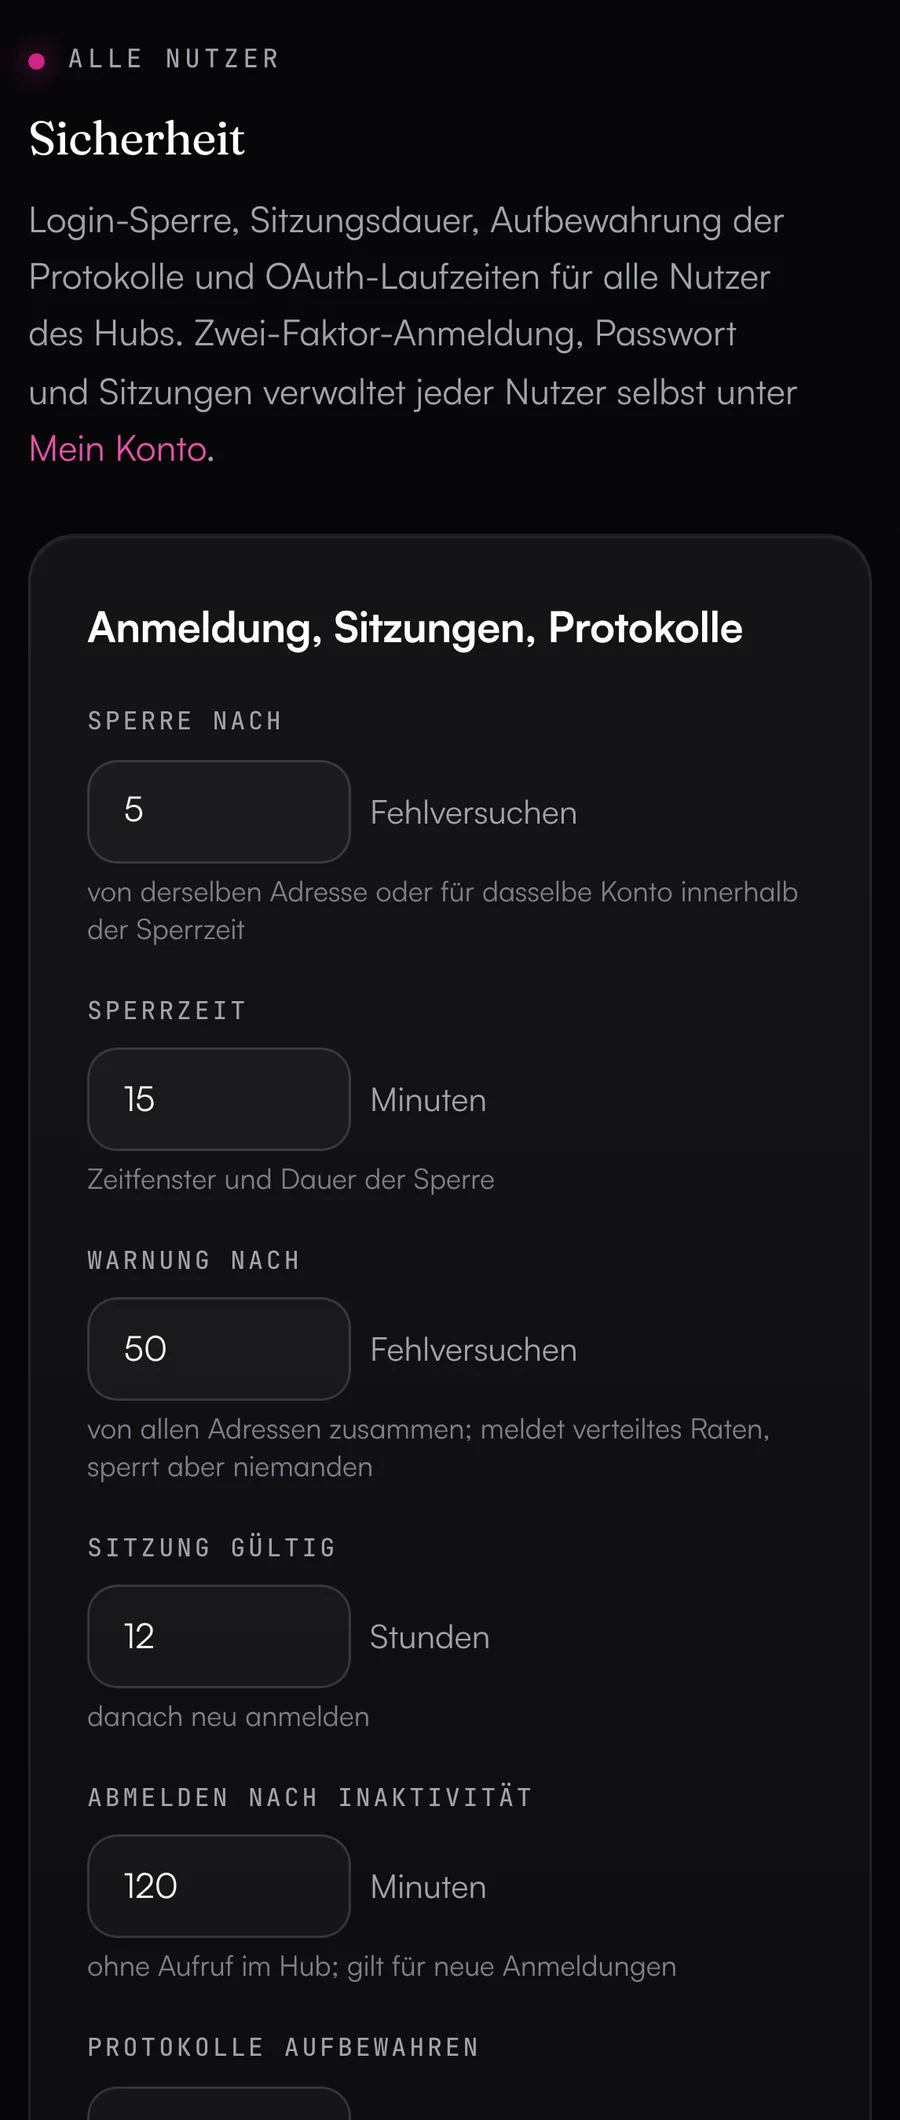
Was deine Daten schützt: Data Hub.
Verschlüsselung & Schlüssel
Geheimnisse liegen verschlüsselt in der Datenbank, der Schlüssel liegt getrennt davon. Was der Data Hub nur prüfen muss, speichert er als Hash.
- AES-256-GCM mit zufälligem IV pro Wert und Authentifizierungs-Tag
- Verschlüsselt: OAuth-Tokens, API-Keys, Slack- und Teams-Webhooks, Argumente von Freigaben, 2FA-Schlüssel
- Der Schlüssel liegt als geschützte Umgebungsvariable vor, nicht in der Datenbank
- Tokens von MCP-Servern und Connect-Links nur als SHA-256-Hash, Vergleich in konstanter Zeit
- Passwörter (mindestens 12 Zeichen) nur als scrypt-Hash
Zugang & Identität
In die Verwaltung kommt nur, wer eingeladen wurde. Admins melden sich immer mit zweitem Faktor an.
- Keine öffentliche Registrierung, Einladungslinks gelten einmal und laufen ab
- Zwei-Faktor-Anmeldung (TOTP) ist Pflicht für Plattform- und Organisations-Admins, dazu zehn Wiederherstellungscodes
- Login-Sperre nach 5 Fehlversuchen in 15 Minuten von derselben Adresse oder für dasselbe Konto; viele Fehlversuche von verschiedenen Adressen lösen eine Warnung aus
- Sitzungen 12 Stunden (einstellbar 1–72), HttpOnly, Secure, SameSite=Lax; wer deaktiviert wird, ist sofort überall abgemeldet
- Drei Rollen (Plattform-Admin, Organisations-Admin, Business-Unit-Nutzer); Organisationen sehen einander nicht
Getrennte Business Units & Rechte
Jedes Team, jede Marke oder Region ist eine eigene Business Unit. Der Data Hub prüft bei jedem einzelnen Objekt, ob es zum Bereich des Nutzers gehört, und die Datenbank erzwingt die Zuordnung zusätzlich.
- Objekte außerhalb des eigenen Bereichs liefern 404, damit nicht einmal erkennbar ist, dass es sie gibt
- Ein MCP-Server kennt nur die Verbindungen seiner eigenen Business Unit
- Zugriffsstufe pro Verbindung (Lesen, Schreiben, Admin), geprüft bei jeder Anfrage
- Erlaubte Konten beschränken Logins mit vielen Konten auf einzelne Properties und Werbekonten
- Der Rechte-Abgleich zeigt, welche freigeschalteten Tools der Hersteller für den Zugang nicht erlaubt
Kontrolle über Agenten
Der Data Hub prüft jeden schreibenden Aufruf mit seinen echten Argumenten, bevor etwas beim Hersteller ankommt. Was ein Agent darf, legst du pro MCP-Server fest.
- Schreibende Tools sind nie voreingestellt, Löschen läuft standardmäßig nur nach Freigabe
- Freigeben im Data Hub oder über einen Freigabe-Link; in Slack per Knopf (mit der Slack-App), in Teams über einen Link zur Freigabeseite
- Mengenbremse ab mehr als 10 Datensätzen pro Aufruf, Notbremse nach 20 Löschungen pro Stunde
- Eigene und verbindliche Regeln, Limits pro Server (Voreinstellung: 50 Schreibaufrufe pro Tag, 500 Aufrufe pro Stunde)
- Faktencheck der Zahlen an der Quelle und Rückgängig für HubSpot-Änderungen und Kampagnenstatus
Protokolle & Nachvollziehbarkeit
Jeder Tool-Aufruf und jede Änderung in der Verwaltung steht im Protokoll. Die Inhalte der Antworten speichert der Data Hub dabei nicht.
- Aktivitätsprotokoll pro Business Unit, auch für abgewiesene und angehaltene Aufrufe
- Admin-Protokoll mit Anmeldungen und Fehlversuchen samt IP-Adresse
- Freigabe-Entscheidungen mit der Person, die entschieden hat, auch aus Slack und über Links
- CSV-Export, und jeder Export wird selbst protokolliert
- Aufbewahrung 365 Tage, einstellbar von 30 bis 3.650 Tagen
Datenschutz & Datenhaltung
Kontakte, Kampagnen und Reports fragt der Data Hub bei jedem Aufruf direkt beim Hersteller ab und gibt sie nur an den Agenten weiter, der sie angefragt hat. Gespeichert werden Konfiguration, Zugangsdaten und Protokolle.
- Keine Kopie der Inhalte aus deinen Tools
- Anwendung und Datenbank in Frankfurt
- Dienstleister: Vercel und Neon, optional Resend, Slack und Microsoft Teams
- Auftragsverarbeitung wird individuell vereinbart
- Wird eine Business Unit gelöscht, entfernt der Data Hub ihre Zugänge, MCP-Server, Links und Protokolleinträge
Hosting & Netz
Der Data Hub läuft bei Vercel in Frankfurt, seine Datenbank bei Neon ebenfalls in Frankfurt. Anfragen nach außen gehen nur an fest hinterlegte Adressen der Hersteller.
- Nur HTTPS, HSTS für 2 Jahre inklusive Subdomains
- Sicherheits-Header gegen Clickjacking, Umdeuten von Dateitypen und Weitergabe von Adressen
- Konnektoren erreichen nur die Basis-Adressen des Herstellers und folgen keinen Weiterleitungen
- Adressen in privaten Netzen (localhost, interne IPs) sind für eigene Konnektoren und Bild-Uploads gesperrt
- Geheimnisse liegen als Umgebungsvariablen bei Vercel; Vorschau-Deployments ändern die Produktionsdatenbank nicht
So schützt der GTM Hub deine Arbeit.
Dein Unternehmen bekommt eine eigene Instanz des GTM Hub für Pläne, Kampagnen, Decks, Wissen und Dateien. Externe Daten liest der GTM Hub nur über den Data Hub, mit einem Systemzugang, der nur lesen darf. Dazu kommen eigene Schutzmaßnahmen:
Deine eigene Instanz
- Eigenes Vercel-Projekt in Frankfurt (fra1), eigene Neon-Datenbank in Frankfurt, eigener privater Dateispeicher, deine Domain
- Eigene Schlüssel pro Instanz; alle Instanzen laufen mit demselben Code
- Updates in Stufen (Ringen), nur mit grünen Tests und nach einer Mindestlaufzeit
- Tägliche Sicherung (30 Tage aufbewahrt), Wiederherstellung auf einen Zeitpunkt der letzten 7 Tage bei Neon und täglicher Gesundheitscheck
Anmeldung
- Passwort (scrypt, mindestens 12 Zeichen) und Authenticator-App mit zehn Wiederherstellungscodes, Pflicht für Admins
- Passkeys zum Anmelden ohne Passwort oder als zweiter Schritt
- 15 Minuten Sperre nach fünf Fehlversuchen
- Sitzungen pro Gerät (14 Tage), einsehbar und einzeln beendbar
Rechte doppelt geprüft
- Rolle pro Person und Bereich (Revenue, Marketing, Sales, Content): Bearbeiten, Lesen oder kein Zugang
- Sichtbarkeit pro Element: privat, Teams, alle, bei Dashboards persönlich
- Zentrale Rechteprüfung in der Anwendung und zusätzlich Row Level Security in Postgres, die die App-Rolle nicht umgehen kann
- „Ansicht als Person“ ist für Admins nur lesend und wird protokolliert
Fremdes HTML abgeschottet
- Dashboards, Berichte, Landingpages, Decks und hochgeladenes HTML oder SVG nur in einer Sandbox mit eigener CSP
- In der Sandbox gibt es keinen Netzwerkzugriff, keine Cookies und keinen Zugriff auf den GTM Hub
- Dateien kommen über signierte Links, die 15 Minuten gelten und an die Person gebunden sind
- CSP mit Nonce ohne unsafe-inline, Cookies mit __Host-Präfix
Agenten
- Schreiben nur als signierter Vorschlag, den ein Mensch bestätigt
- Nie erlaubt: endgültiges Löschen, Exporte, Schlüssel und Tokens, Instanz-Einstellungen, Freigaben erteilen
- Schlüssel, E-Mail-Adressen und Telefonnummern in Tool-Ergebnissen werden geschwärzt
- Monatslimit und Notschalter werden vor jedem Schritt geprüft
Personendaten und Export
- Dashboards speichern nur die Felder, die eine Kachel zeigt; jeder Aufruf von Personendaten wird protokolliert
- Aufrufe von Deal-Räumen und Freigabelinks werden ohne IP-Adresse oder Gerät erfasst
- Auskunft und Löschung pro Person (Art. 15 und 17 DSGVO)
- Vollständiger Export jederzeit, bei deinem Ausstieg innerhalb von 30 Tagen
Jeder Aufruf hinterlässt eine Spur
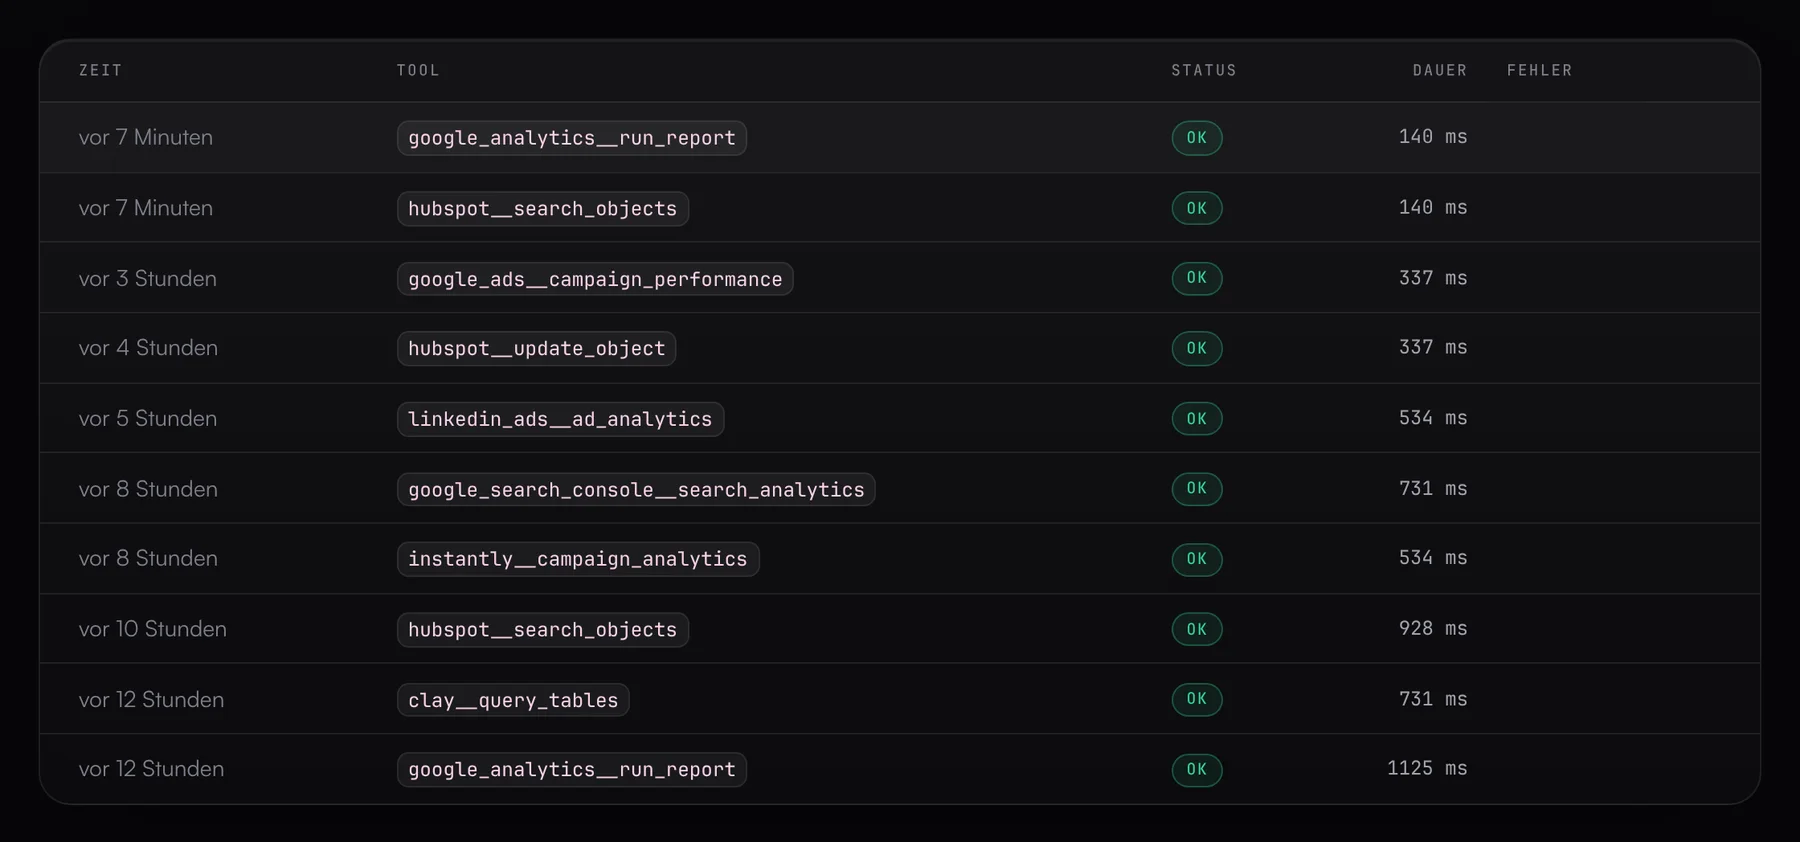
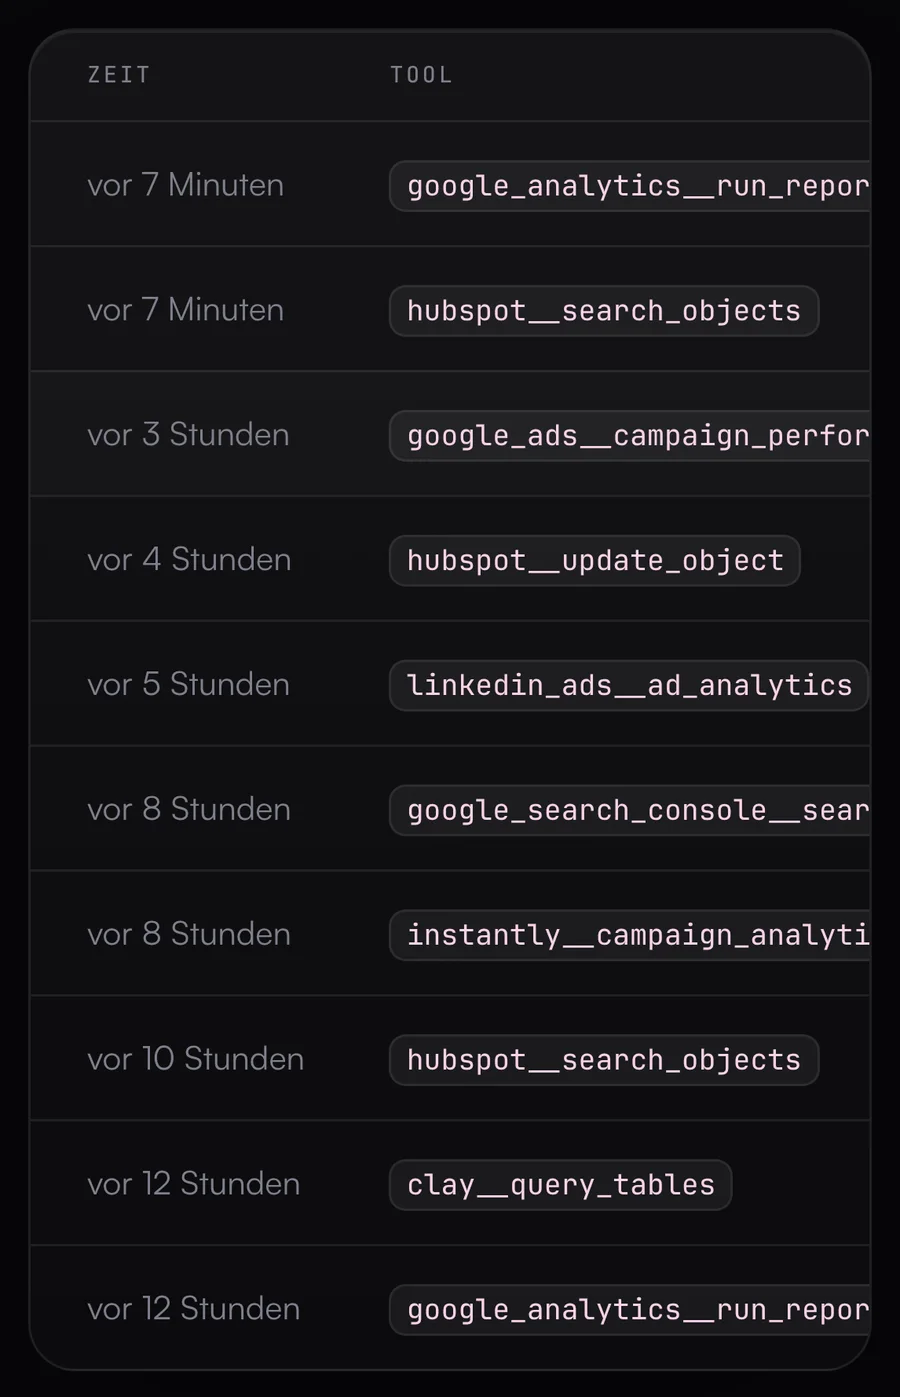
Das Aktivitätsprotokoll zeigt pro Business Unit jeden Tool-Aufruf eines Agenten. Im Admin-Protokoll steht, wer sich angemeldet und was in der Verwaltung geändert hat.
- Pro Aufruf: Zeitpunkt, MCP-Server, Tool, Erfolg oder Fehler, ob geschrieben wurde, Dauer und gegebenenfalls eine gekürzte Fehlermeldung
- Auch abgewiesene Aufrufe (Limit, Sperre mit Grund) und Aufrufe, die auf eine Freigabe warten
- Admin-Protokoll: Anmeldungen und Fehlversuche mit IP, jede Änderung an Business Units, Verbindungen, MCP-Servern, Links, Konnektoren und Einstellungen sowie alle Freigabe-Entscheidungen
- Beide Protokolle als CSV exportierbar, das Aktivitätsprotokoll für 30 oder 90 Tage oder komplett
- Automatische Löschung nach 365 Tagen, einstellbar von 30 bis 3.650 Tagen
Was der Hub speichert, und was nicht.
Nicht gespeichert
- Inhalte aus deinen Tools wie Kontakte, Deals, Kampagnen und Reports. Der Data Hub leitet sie nur an den Agenten durch, der sie angefragt hat.
- Die Antworten auf Tool-Aufrufe. Im Protokoll steht der Aufruf, nicht das Ergebnis. Fehlermeldungen der Hersteller stehen dort auf höchstens 1.000 Zeichen gekürzt und können Bruchstücke einer Anfrage enthalten.
- Zahlen aus quellenübergreifenden Auswertungen und aus dem Faktencheck. Beide fragen pro Aufruf neu ab und geben das Ergebnis nur an den Agenten zurück.
- Feldinhalte für „Rückgängig“. Der Data Hub merkt sich nur Datensatz-IDs, Feldnamen und den vorherigen Kampagnenstatus. Alte Feldwerte holt er aus der Historie von HubSpot.
- Passwörter, Wiederherstellungscodes und Tokens von MCP-Servern im Klartext. Gespeichert ist davon nur ein Hash.
Was als Nächstes kommt.
- Geplant
Rate-Limits in der Vercel Firewall
Geplant sind Rate-Limits für Anmeldung, OAuth-Autorisierung, Client-Registrierung und Connect-Links, dazu optional eine IP-Allowlist für die Verwaltung.
- Geplant
Passkeys (WebAuthn)
Im Data Hub geplant als phishing-resistenter zweiter Faktor oder als Ersatz für Passwort und TOTP. Der GTM Hub unterstützt Passkeys bereits.
- Geplant
Single Sign-on (SSO/SAML)
Heute meldet sich dein Team mit E-Mail, Passwort und zweitem Faktor an. Geplant ist die Anmeldung über deinen Identity Provider per SSO/SAML.
- Geplant
Externe Schlüsselverwaltung (KMS)
Geplant ist Envelope-Encryption mit eigenem Datenschlüssel pro Business Unit und Schlüsselrotation. Dann reichen ein Datenbank-Leck und der Hauptschlüssel allein nicht mehr aus.
Fragen aus dem Sicherheits-Review.
›Wo werden unsere Daten gehostet?
Der Data Hub läuft bei Vercel in Frankfurt (fra1), die PostgreSQL-Datenbank bei Neon ebenfalls in Frankfurt (aws-eu-central-1). Gespeichert werden dort nur Konfiguration, verschlüsselte Zugangsdaten und Protokolle, keine Inhalte aus deinen Tools.
›Wer kann unsere Zugangsdaten sehen?
Sie liegen mit AES-256-GCM verschlüsselt in der Datenbank und werden nur für die Dauer einer Anfrage im Arbeitsspeicher entschlüsselt. Agenten sehen nie Tokens oder Keys, und die Oberfläche zeigt gespeicherte Zugangsdaten nicht an. Wer in deinem Team den Admin-Zugang zu einem Tool hat, muss ihn auch nicht per E-Mail weitergeben. Über einen Connect-Link verbindet die Person das Tool selbst.
›Kann igromo unsere Daten sehen?
Plattform-Admins von igromo betreiben den Data Hub und haben Zugriff auf alle Business Units, also auch auf Konfiguration und Protokolle deiner Business Units. Inhalte aus deinen Tools liegen nicht im Data Hub, und Zugangsdaten zeigt die Oberfläche niemandem an.
›Wie authentifizieren sich KI-Agenten?
Entweder mit einem Token pro MCP-Server (256 Bit Zufall, nur als Hash gespeichert) oder per OAuth. Für OAuth ist der Data Hub selbst Autorisierungsserver nach der MCP-Spezifikation: PKCE mit S256 ist Pflicht, jeder Token gilt nur für genau einen MCP-Server, Zugriffstokens laufen nach 60 Minuten ab, Refresh-Tokens rotieren bei jeder Erneuerung.
›Können wir Zugriffe sofort entziehen?
Ja. Ein deaktivierter MCP-Server weist jeden Aufruf ab, ein erneuerter Token macht den alten sofort ungültig, und jeden per OAuth verbundenen Client kannst du einzeln widerrufen. Deaktivierte Nutzer sind sofort abgemeldet, und Connect-Links widerrufst du jederzeit.
›Was passiert, wenn wir eine Verbindung trennen oder eine Business Unit löschen?
Trennst du eine Verbindung, löscht der Data Hub ihre gespeicherten Zugangsdaten. Löschst du eine Business Unit, entfernt er alle zugehörigen Daten: Zugänge, MCP-Server samt Tokens, Connect-Links und Protokolleinträge.
›Was wird protokolliert, und wie lange?
Jeder Tool-Aufruf eines Agenten mit Zeitpunkt, Tool, Ergebnis und Dauer, außerdem Anmeldungen und jede Änderung in der Verwaltung. Beide Protokolle werden nach 365 Tagen automatisch gelöscht; die Frist stellst du zwischen 30 und 3.650 Tagen ein. Fehlgeschlagene Anmeldeversuche bleiben 2 Tage, erfolgreiche 30 Tage, Rückgängig-Bezüge 30 Tage.
›Wie sieht es mit DSGVO und Auftragsverarbeitung aus?
Inhalte aus deinen Tools leitet der Data Hub nur durch und speichert sie nicht. Hosting und Datenbank liegen in Frankfurt. Dienstleister sind Vercel und Neon, dazu Resend, Slack oder Microsoft Teams, wenn du einen dieser Kanäle einrichtest. Die Auftragsverarbeitung vereinbaren wir individuell.
›Kann ein Agent Daten löschen oder massenhaft ändern?
Nicht ohne Weiteres. Löschen, Archivieren und Abmelden brauchen standardmäßig die Freigabe eines Menschen, und du kannst sie ganz sperren. Ein Aufruf, der mehr als 10 Datensätze ändert, braucht ebenfalls eine Freigabe, und nach 20 Löschungen pro Stunde lehnt der Server weitere ab.
›Was kann der Data Hub noch nicht?
Single Sign-on (SSO/SAML) gibt es noch nicht; die Anmeldung läuft über E-Mail, Passwort und zweiten Faktor. Auch Passkeys fehlen im Data Hub noch. MCP-Clients mit Metadaten-Dokument melden sich als öffentliche Clients mit PKCE an, private_key_jwt wird noch nicht unterstützt. Einladungen verschickt der Data Hub nicht per E-Mail, und jeder Nutzer gehört genau einer Ebene an, also nicht mehreren Organisationen.
Bring deine IT mit.
Wir gehen das Sicherheitskonzept gemeinsam mit deiner IT durch und beantworten ihre Fragen direkt.